1 为什么「装软件」会影响生产稳定性
订单 API 发布完成,健康检查也通过了,值班人员却发现某台机器的进程无法启动,提示缺少共享库。另有 1 台机器能够启动,却在处理退款时退出。业务代码来自同次发布,问题仍然可能出在软件安装上:可执行文件之外,还有解释器、共享库、插件、配置和数据文件共同参与运行。把程序复制到服务器,只完成了交付链条中的部分工作。
生产环境中的「软件版本」因此不能只写成订单服务的版本号。它还包括运行在哪种操作系统与 CPU 架构上、依赖来自哪个仓库、实际安装了哪些包、运行时加载了哪个文件,以及构建时启用了哪些选项。任何环节变化,都可能让相同请求经过不同实现。稳定性的基础,是能够说明这些差异,并控制它们进入生产的方式。
包管理器与源码构建是常见的 2 条安装路径。apt、yum 等工具利用发行版维护的包和依赖信息,帮助管理员安装、升级与查询软件。源码构建则由团队选择源代码、构建工具和选项,产出自己的程序。前者通常减少日常维护成本,后者提供更多定制空间。选择哪条路径,都需要明确版本来源、维护责任和回退办法。
例如订单 API 依赖某个数据解析库。安装命令成功,只能说明工具完成了预定操作;它并不证明解析结果与旧版本一致,也不证明所有机器加载的是新文件。生产验收还要覆盖启动、关键请求、错误路径和资源消耗。对有后台任务或长连接的服务,还需要观察旧进程是否继续持有升级前的库。
安装行为常常具有较大的影响范围。升级基础库可能影响同机多个服务;修改全局库路径可能改变许多进程的加载结果;删除某个看似无用的包,可能破坏脚本调用的外部命令。操作前先确定影响对象,比看到报错后临时补装更可靠。软件安装应进入变更记录,具有负责人、验证条件和回退入口。
本课采用 1 条贯穿线索:为订单 API 准备可解释、可追踪、可重建的运行环境。我们只建立构建与加载的运维直觉,不展开编译器内部算法。学完后,应能区分包依赖问题、构建问题和运行时找库问题,并知道每类问题需要保留什么证据。
2 包管理器:依赖与版本
软件包通常包含程序文件、元数据,以及安装时可能执行的维护脚本。元数据描述包名、版本、架构、依赖和冲突等关系。包管理器依据这些关系选择安装集合。例如订单工具依赖 HTTP 库,HTTP 库又依赖加密库,用户虽然只请求安装订单工具,实际变化可能涉及多个包。安装前阅读计划,才能知道操作范围。
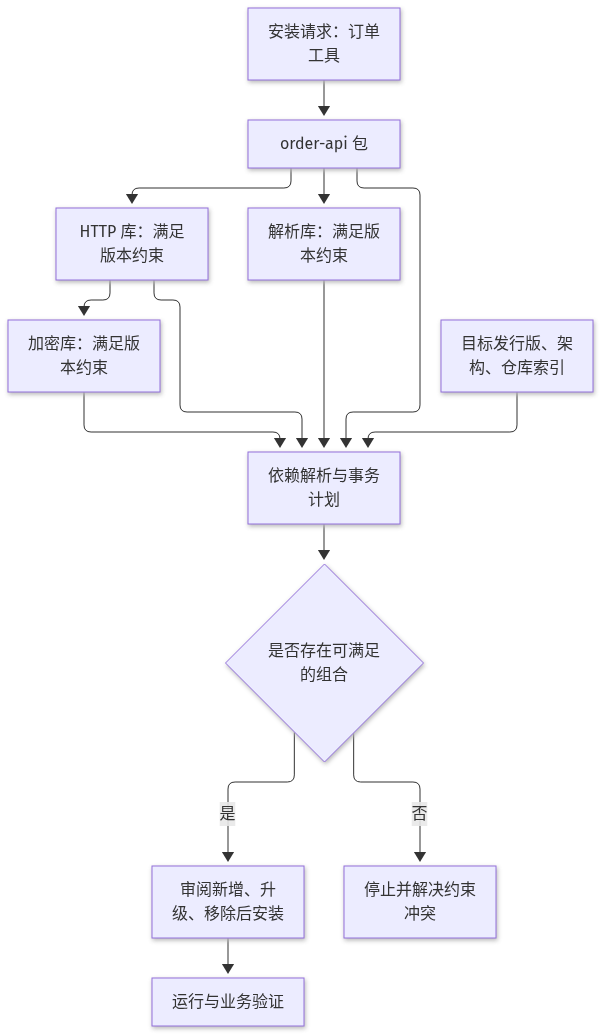
依赖声明可以表达最低版本、版本区间或指定版本等约束。假设订单工具需要解析库版本不低于 2.4,而另个组件要求解析库低于 2.0,工具可能无法找到满足条件的组合。此时应检查软件是否支持共同使用的版本,或采用独立环境;随意强制忽略依赖,会把安装阶段可见的问题推迟到运行阶段。
在 Debian 类系统中,dpkg 主要管理本地包及其安装状态,apt 在此基础上结合仓库索引处理获取与依赖解析。在 RPM 类系统中,rpm 管理包数据库和包文件,yum 或 dnf 等工具处理仓库与依赖。理解这种分工有助于解释:手工安装某个包文件时出现依赖缺失,不代表所有安装方式都会自动下载缺少的包。
仓库索引是可用软件的目录。刷新索引通常不会直接升级已安装软件,却可能改变随后安装时可选的版本。包名相同,也不表示来自不同发行版、不同仓库的包可以互换。发行版版本、CPU 架构、仓库优先级以及签名验证共同参与选择。签名用于验证受信任来源和完整性,不能替代业务兼容性测试。
安装前可以先查看候选版本和模拟计划,再在验证环境执行。下面命令分别适用于不同发行版,不能把它们当成要求在同台机器全部执行的脚本。order-api 是教学占位包名,实际操作应替换为真实名称。
apt-cache policy order-api
apt-get -s install order-api
dnf --assumeno install order-api
还要区分「包已安装」与「服务已使用」。包数据库记录的是磁盘上的安装状态,运行中的进程可能仍映射旧库,或者从私有目录加载另份库。升级是否需要重启,应按软件说明和运行证据判断。把安装结果、重启结果和业务验证分别记录,才能避免把成功退出码误读成完整上线成功。
3 源码构建入门:configure/make 直觉
源码构建可理解为把源代码与构建输入加工成可交付文件。构建工具读取规则,调用编译器和链接器,生成可执行文件或共享库。这里先记住职责:编译处理源代码,链接把目标文件与所需符号关系组织起来。对运维人员而言,最关键的是输入、选项、产物与安装位置,而不是每个编译阶段的内部过程。
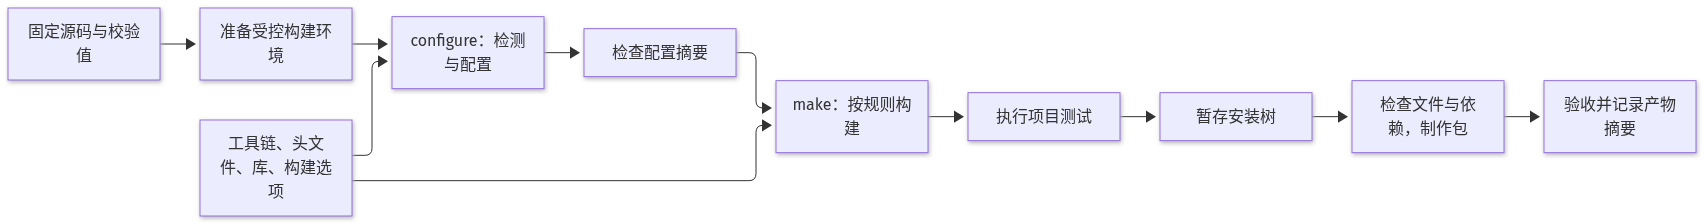
许多传统项目使用 configure 检测环境并生成构建配置,再通过 make 执行构建规则。configure 可能检查头文件、库、编译器能力,也可能根据环境自动启用某项功能。因此,同份源码在不同机器上运行配置脚本,可能得到不同功能集合。应阅读配置摘要,保存完整参数与日志,不要只记录源码标签。
./configure --prefix=/opt/order-tools/2.4
make -j2
make check
make DESTDIR="$PWD/stage" install这组命令只表达常见项目的流程,具体目标和参数以项目说明为准。--prefix 通常决定程序期望的安装前缀;DESTDIR 常用于暂存安装树,使打包人员先检查文件清单。它们不能任意互换,部分项目也不支持这套接口。CMake 等构建系统有不同命令,但仍然需要固定输入、检查配置、构建、测试和收集产物。
头文件与运行库承担不同职责。编译阶段可能需要开发包提供的头文件和链接文件,运行阶段则需要对应的共享库。缺少开发包时,构建可能提示找不到头文件;运行库缺失时,程序可能在启动加载阶段失败。安装了运行库,不等于已经具备构建条件;开发环境能编译,也不等于目标机器具备运行依赖。
构建完成后,应先在暂存目录检查文件布局,再制作具有文件清单和依赖声明的安装包。直接执行带高权限的安装目标,可能把文件写入包管理器不掌握的位置,使卸载和升级变得困难。独立前缀可以减少覆盖系统文件的机会,但仍需管理运行依赖、访问权限和服务启动配置。
生产交付应保存源代码的不可变标识、源码校验值、构建工具版本、基础环境标识、选项、日志和产物校验值。构建机器上偶然存在的库,也应转成明确依赖。这样,下次修复安全问题时,团队才能知道该重建哪个产物,并判断选项或环境是否发生了意外变化。
4 共享库与 rpath:找不到 .so 怎么办
Linux 上许多程序使用动态链接,把公共功能放在 .so 共享库中。可执行文件记录所需库的名称及相关信息,启动时由动态加载器寻找并映射这些文件。这样可以共享库的维护与使用,但也产生运行环境要求:构建时链接成功,不保证目标机器启动时一定能找到兼容的库。
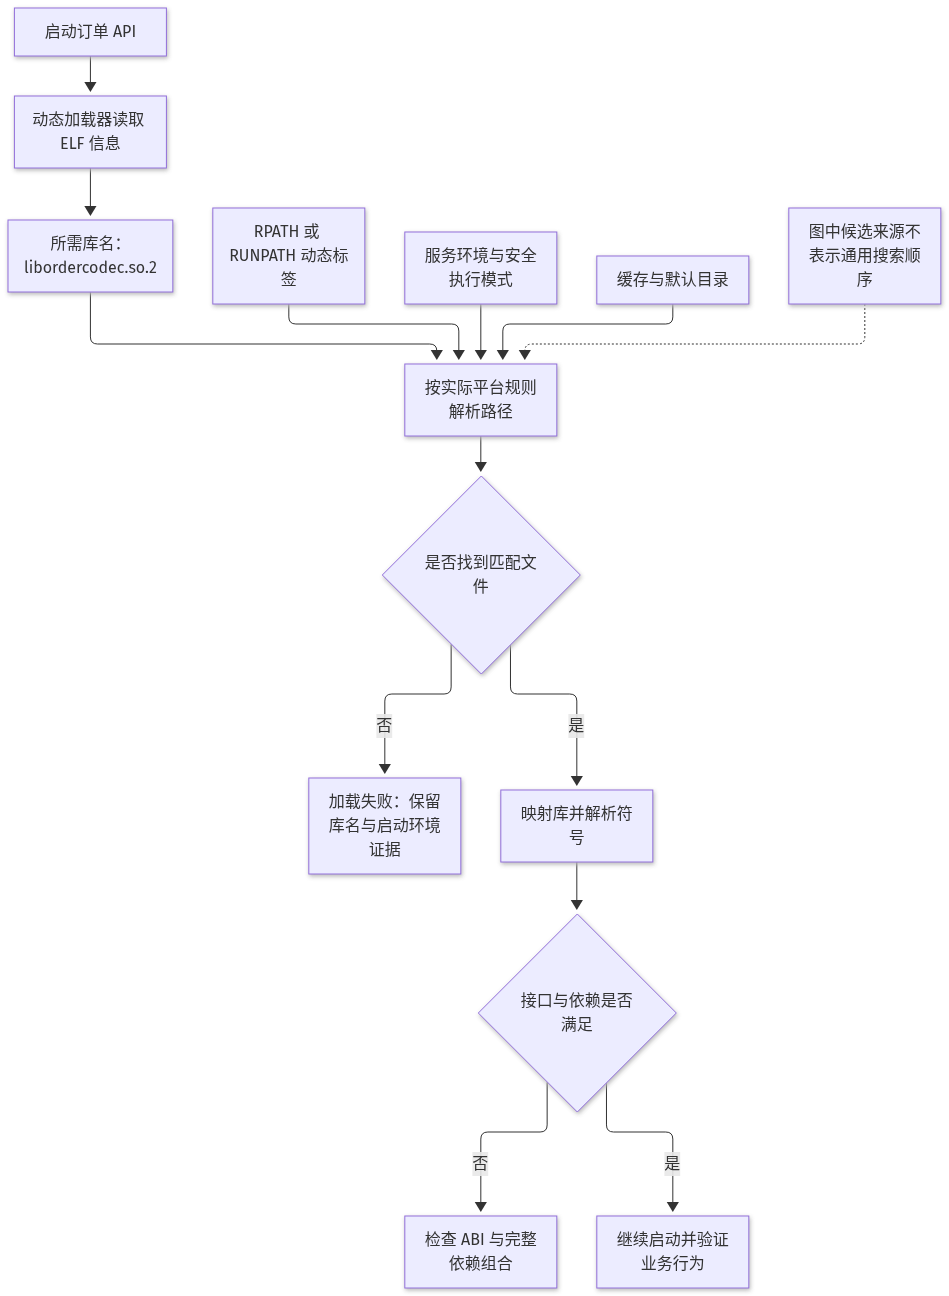
看到 error while loading shared libraries 时,先确认报错对象是哪个可执行文件、缺少哪个库名、程序来自哪里。库名可能类似 libordercodec.so.2,其中的主版本常用于区分某类接口兼容关系。不能仅因磁盘上有 libordercodec.so.3,就认定它可以替代 .so.2;改名或手工软链接不会自动恢复接口兼容性。
找库过程受动态标签、环境变量、缓存和系统默认目录等因素影响。在常见 Linux ELF 环境中,DT_RPATH 与 DT_RUNPATH 是可执行文件或库中的路径信息,二者规则并不完全相同。LD_LIBRARY_PATH 能影响许多普通进程的加载路径,但在安全执行模式等情况下会受到限制。排查时要查看实际标签与启动环境,不能背诵某个简单顺序后套用所有机器。
readelf -d /opt/order/bin/order-api
ldd /opt/order/bin/order-api
ldconfig -p
readelf -d 可帮助查看 NEEDED、RPATH 或 RUNPATH 等动态信息;ldconfig -p 在支持该机制的系统上显示缓存条目。对于已知可信程序,ldd 通常能显示当前环境下库名解析到的路径。它反映的是此次检查的上下文,未必等于服务管理器启动进程时的上下文,也不保证列出稍后按业务路径动态加载的全部插件。
应用私有库有时使用包含 $ORIGIN 的运行搜索路径,使加载器相对可执行文件或共享对象的位置找库。这里的 $ORIGIN 是加载器识别的标记,在构建命令中需要避免被 shell 提前展开。采用此方法仍需检查目录权限、发布目录布局和依赖闭包,保证实际加载文件来自预期位置。
修复应回到依赖来源:补齐正确发行版与架构的包,修正发布包中的库,或在构建阶段调整路径设置。全局修改 LD_LIBRARY_PATH、把库随意复制到系统目录,往往会扩大影响。缺库解决后,还要验证符号和行为兼容;能够找到文件,只代表加载过程跨过了其中 1 道门槛。
5 版本钉扎与可重复构建
版本钉扎,是把原本可以自由变化的依赖选择收紧到明确规则。规则可以是允许某个主版本、限制在经过测试的版本区间,也可以固定到完整包版本。对订单 API 而言,重要依赖应有明确升级入口,避免同次扩容因仓库内容变化而安装不同版本。但钉扎之后,安全更新也需要主动评估与推进。
仅固定应用标签还不够。源码标签可能被移动,仓库中的包可能下架,构建工具默认值也可能变化。完整记录应包含源码提交或归档摘要、包的完整版本与来源、构建环境、构建参数,以及产物摘要。若通过镜像交付,还应记录镜像的不可变摘要,而不能只依赖可重新指向其他内容的标签。
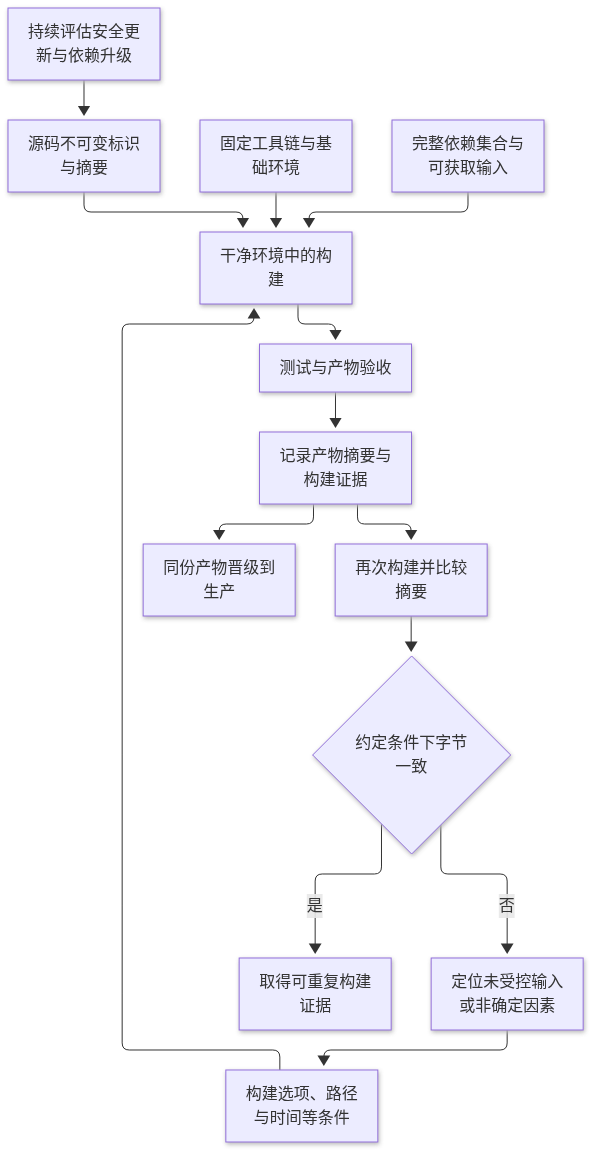
需要区分几个目标。可追踪表示能解释产物来自哪些输入;可重建表示能够再次取得输入并完成构建;严格的可重复构建还要求在约定条件下产出相同字节。固定版本是基础措施,但时间戳、文件排序、构建路径、区域设置和工具链差异,都可能影响产物。不能看到版本清单完整,就宣称已经实现字节一致。
团队可以先建立可执行的最低要求:所有直接与间接依赖均有记录,构建从干净环境开始,输入可按标识获取,产物先测试再晋级,生产使用已验收的同份产物。这里的「同份」应由摘要确认。验收后重新构建再上线,会重新引入差异,削弱先前测试与发布文件之间的对应关系。
更严格的钉扎需要配套维护机制。指定完整版本却没有保留包文件或仓库快照,未来仍可能无法恢复。保留快照也应安排更新周期与安全修复通道。建议记录升级负责人、评估日期、允许的变更范围和紧急更新流程,让版本约束既服务稳定性,也能及时响应已知问题。
回退同样需要完整对象。应保留上个可用应用包、对应私有依赖、启动配置和验证记录。基础系统库的回退可能影响其他服务,必须在预演中确认。涉及数据格式或数据库变更时,还要单独确认旧程序能否读取新状态;软件包恢复成功,不能直接推导出业务已经恢复。
6 观测:dpkg/rpm、ldd、strings 看什么
排查时先把问题分成 3 个层面:包数据库声称安装了什么,磁盘上实际有什么,以及进程实际使用了什么。它们通常一致,却可能因手工复制、未重启、私有目录或文件被替换而偏离。每条命令都有证据边界,组合使用比单看某条版本输出更有价值。
dpkg-query -W order-api
dpkg -S /usr/lib/x86_64-linux-gnu/libssl.so.3
rpm -q order-api
rpm -qf /usr/lib64/libssl.so.3
上述命令分别查询安装版本与文件归属,路径只是示例,需要按发行版和架构调整。查不到文件归属时,应考虑文件来自手工安装、应用自带目录或其他交付方式。查到归属也不代表文件从未被修改;必要时使用发行版提供的包校验功能,并将结果与可信包或已验收产物的摘要对照。
ldd 适合观察可信程序在当前环境中的启动依赖解析,例如某个库解析到 /opt/order/lib,还是系统目录。对来源不明的程序,不应为了观察依赖而直接运行它,也不应随意使用可能触发执行的检查方式。可先用 readelf 等静态工具读取 ELF 信息,再在隔离的分析环境中继续处理。
strings 从文件中提取可打印的字符串,可以帮助发现构建标记、路径片段或错误提示。例如发现旧目录名称,可能提示产物含有历史构建信息。但字符串可能来自未执行的代码、调试信息或无关数据;它既不能证明真实版本,也不能证明某个功能已启用。应把它当作寻找下一条证据的线索。
strings /opt/order/bin/order-api | head -n 30
sha256sum /opt/order/bin/order-api
摘要相同可用于确认文件字节是否一致,但摘要本身不证明来源可信。应将摘要与可信交付记录建立对应。进程层面的证据还包括真实可执行文件、工作目录、启动参数和已映射库的路径;在 Linux 上可结合 /proc/<pid>/exe 与 /proc/<pid>/maps 检查,读取权限和路径呈现会受运行环境影响。
记录时不要只贴几行看似正常的输出。应同时注明机器、时间、进程、命令、执行用户和关键环境差异。对于带有凭据的启动参数或环境变量,只保留必要且经过脱敏的证据。清晰的记录能让后续人员判断结果对应的是当前服务,还是管理员交互终端中的另套环境。
7 常见坑:混用源、幽灵依赖、在生产机现场编译
混用软件源的危险来自兼容边界被打破。为了安装较新的工具,把另一发行版或另一大版本的仓库加入系统,包管理器可能同时替换底层依赖。安装请求看起来很小,实际变化却很大。应先检查仓库配置、候选版本、优先级和事务计划,对新增仓库明确维护责任与适用范围。
幽灵依赖是程序实际需要、却没有在构建或运行清单中明确声明的依赖。例如构建脚本调用了机器上早已存在的压缩工具,服务启动脚本调用了某个外部命令,插件又依赖管理员手工复制的库。原机器长期正常,使问题被掩盖;新机器或恢复环境缺少这些条件时,故障才出现。
治理幽灵依赖的办法,是在干净且受控的环境中构建与试运行,并检查每个输入从哪里来。发现缺少命令时,应补充依赖声明和构建环境定义;发现依赖用户目录中的文件时,应修正交付路径。把原机器整个复制过去有时能暂时恢复,却很难解释哪些文件是必要条件。
在生产机现场编译会把构建活动与业务运行耦合。编译消耗 CPU、内存和磁盘,自动探测又可能吸收生产机上的偶然依赖。构建失败后留下的半成品,以及直接写入系统目录的文件,都可能影响后续排查。常规发布应在独立构建环境生成产物,再经过测试、验收和受控部署。
还有 1 类容易忽略的坑:管理员终端测试成功,服务启动仍然失败。交互 shell 的 PATH、库搜索变量和工作目录可能与服务环境不同,管理员还可能拥有额外读取权限。修复时应依据服务真实启动配置重现,显式声明必要路径和权限,避免依赖个人 shell 配置。
紧急变更也需要最小证据。至少保留原产物、当前包清单、修改命令、变更文件和验证结果,并明确后续如何纳入正常构建。临时修复验证完成后,应重建标准产物,再消除机器上的手工差异。否则这次恢复会变成下次扩容或升级时难以解释的前置条件。
8 案例:订单依赖升级踩 ABI
某订单 API 通过共享库处理订单字段。团队将解析库从 2.4 升级到 3.0,随后发现新实例启动失败,提示缺少 .so.2。应用仍然是按旧库构建的,部署却只带了 .so.3。这里涉及 ABI,即二进制接口约定:已经编译好的程序,对符号、调用方式和数据布局等存在预期。
源码层面的 API 看起来接近,不代表 ABI 一定兼容。开发人员可能只需小改源码就能重新编译,但旧可执行文件无法直接使用新库。主版本和 SONAME 是判断兼容关系的重要线索,仍需结合项目兼容说明;不能仅凭文件名中的数字判断所有变更,也不能靠软链接跳过验证。
值班人员曾考虑把 .so.2 指向 .so.3。这样可能让加载器找到文件,却仍因缺少符号而失败;更难排查的情况是启动成功后,在特定请求上访问错误的数据布局。排查人员因此保留失败现场,记录可执行文件摘要、动态依赖和安装包版本,并对照发布清单确认依赖替换发生的位置。
本次恢复采用已经验收的旧应用与旧依赖组合,在少量实例验证启动、下单和退款流程后逐步恢复。重新升级则在构建环境中使用新库重新构建应用,检查兼容说明,运行代表性业务测试,再发布完整依赖集合。是否需要重建其他组件,也按它们对该库的依赖关系逐个确认。
事故还暴露出验收范围不足。健康检查仅验证进程存活,没有覆盖字段解析、异常输入和退款任务。改进后的验证同时观察启动错误、请求成功率、错误类型和进程退出,并让包含新库的产物先经过小范围流量。观察通过后,后续机器部署同份产物,避免每台机器自行解析依赖。
该案例的责任边界可以概括为:构建记录说明程序针对什么接口生成,交付清单说明提供哪些文件,运行证据说明实际加载了什么,业务测试说明关键行为是否符合预期。只有这几类信息相互对应,团队才能解释升级为何成功,以及回退需要恢复哪些内容。
9 排查案例:同样版本不同机器行为不一致
订单 API 的 A、B 机器都显示应用版本 5.8,也都安装了解析库包 2.4。A 正常,B 处理某类订单时报错。此时不要立即重装全部软件。先选取经过脱敏的相同请求,记录时间、配置与错误现象,确认差异能够稳定重现,再检验「相同版本」实际覆盖了哪些事实。
先比较真实可执行文件路径与摘要,排除版本字符串相同、文件却不同的情况;再比较包的完整版本、发行版、架构和来源。版本输出可能没有包含发行版修订号,也可能由构建脚本写死。还应确认进程启动时间,避免把升级后的磁盘文件与尚未重启的旧进程混为一谈。
接着检查进程映射库。发现 A 使用系统目录中的解析库,B 使用 /opt/order/legacy/lib 中的同名文件。继续追踪服务启动配置,发现 B 遗留了库搜索环境变量。包数据库记录虽然一致,实际加载路径已经不同。管理员终端运行 ldd 时没有这个变量,因此先前的检查未能复现差异。
修复前先保存启动配置、库摘要与来源证据,再移除已经确认无用的遗留配置,让 B 使用经过验收的依赖集合。经过受控重启,重新检查进程映射与关键订单请求。只删除磁盘上的旧库不一定改变已运行进程的映射,还可能影响其他使用者,因此不能用随意删文件代替受控变更。
如果文件摘要与加载路径都一致,排查就应继续比较配置、区域设置、插件、权限和外部服务响应。同样的二进制会受到输入与环境影响。某个功能也可能在构建时被自动探测启用,因此构建记录仍有价值。每次比较都应提出明确假设,并说明什么证据能支持或排除它。
最终,团队把应用版本、产物摘要、依赖清单、关键启动配置和构建标识关联进发布记录。新实例加入前检查关键差异,升级后检查实际进程状态。版本号仍然方便人沟通,而定位问题需要落到可比较的文件、路径和配置。这样,「同样版本」才能成为有证据支撑的描述。
放进方案里
为订单 API 编写软件交付方案时,先规定安装来源与责任人:基础系统包使用受控仓库,业务程序和必要私有库由构建流水线产出,源码、包文件及镜像均记录不可变标识。说明支持的发行版与 CPU 架构,列出直接和间接依赖,明确哪些组件随应用交付、哪些由基础环境提供,并给出对应的更新责任。
构建部分记录源码提交、工具链、基础环境、配置选项和依赖版本,要求在干净环境执行构建与测试。产物进入验收后保存摘要,后续环境使用已验收的同份文件。对于需要长期恢复的版本,应保留可获取的输入、仓库快照或包文件,以及完整构建记录;严格字节一致是否属于目标,也应在方案中写清。
部署部分约定安装目录、共享库搜索设置、文件权限和服务启动环境。发布前检查包变更计划与依赖闭包,发布后核对进程实际加载路径,验证启动、下单、退款及异常输入。先在少量实例观察请求错误和进程退出,再扩大范围。观测结果必须能关联到具体产物、机器与变更时间。
回退部分保留上个可用产物、配套依赖和配置,说明重启步骤、验证请求及停止扩大发布的条件。若数据格式发生变化,单独验证旧程序的兼容性。避免把现场编译作为常规恢复手段,紧急手工修复应留下记录,并尽快转成标准产物。
维护部分设定版本钉扎策略、定期评估时间和安全修复入口,明确升级由谁提出、谁验收、失败后如何恢复。交付前用清单检查来源、版本、摘要、依赖、路径、验证和回退是否齐全,使接手人员能够解释当前环境,并在新机器上恢复经过确认的运行组合。
10 小结:软件供应链清单(入门)
软件稳定性贯穿获取、构建、交付、加载和更新。包管理器帮助管理文件与依赖;源码构建要求显式控制输入与选项;共享库排查需要核对实际路径和兼容关系;版本钉扎必须配合持续维护和输入留存。
交付订单 API 前,可以逐项检查:
- 来源:软件从哪里来,签名与摘要如何核对。
- 依赖:直接依赖、间接依赖和外部命令是否记录。
- 构建:源码、工具链、环境和选项能否追踪。
- 运行:服务实际启动哪个文件,加载哪些库。
- 验证:关键业务与错误路径是否覆盖。
- 更新:版本约束、修复入口和回退组合是否明确。
如果遇到「安装成功但服务失败」,先确认故障发生在构建、启动加载还是业务执行阶段。如果遇到「相同版本行为不同」,继续比较摘要、加载路径和启动环境。能把这些事实串起来,就具备了软件与编译问题的入门排查能力。
下一课转向 S23 进程调度深入:把本章验收过的结论带进后续主题,写成可检查的方案约束。